



免费试用
- OneWAN SD-WAN
- OneWAN SASE
- AIDC数据中心
- 虚拟专用网络
- MSSP安全托管服务
- AI·算力·网络
- One2C多云管理
- 边缘计算
- 互联网接入
- 一体化安全办公
- 云连接


很多企业的做法是:每开一个分支,就配一台硬件防火墙放机房。几年下来设备越堆越多,策略各管各的,远程员工的流量还得绕回总部才能检查。盒子买了不少,统一管理却一直没跟上。FWaaS 要解决的,正是这摊 "盒子散养" 的问题。
01 FWaaS 到底在看什么?
FWaaS,全称 Firewall as a Service,防火墙即服务 —— 把传统防火墙的能力搬到云上,以云服务的方式交付访问控制、入侵防护、地址转换和加密接入。
它和传统硬件防火墙的差别,一句话能说清:硬件防火墙是 "买一台盒子放机房",FWaaS 是 "用云上的防火墙能力,弹性伸缩、就近接入"。
举个例子:分支员工上网,以前流量先经过本地盒子再出去,策略升级要逐台设备登录操作;换到 FWaaS,流量直接送到就近的云节点检查,策略在云端统一下发,新开一个分支也不用再走采购流程。
02 它重点防谁?
03 和硬件防火墙、SASE 怎么分工?
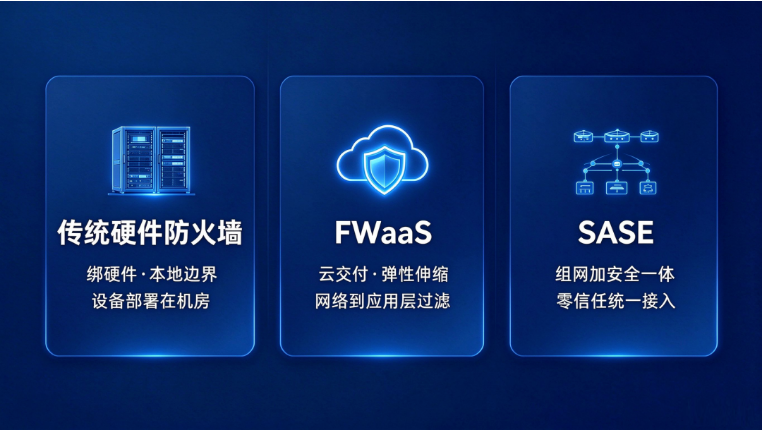
传统硬件防火墙守在本地机房边界,绑死在一台设备上;FWaaS 把这层边界能力搬到云上,弹性、就近、统一管理;SASE 则是更大的篮子,把 SD-WAN 组网、SWG、CASB、FWaaS 和零信任打包成一套云服务。FWaaS 在里面负责的,是 "网络边界过滤" 这一块。三者是包含与分工,不是替代关系。
04 常见的几种落地姿势
分支办公室上云:
替代笨重硬件,策略云端统一下发,新开分支免采购。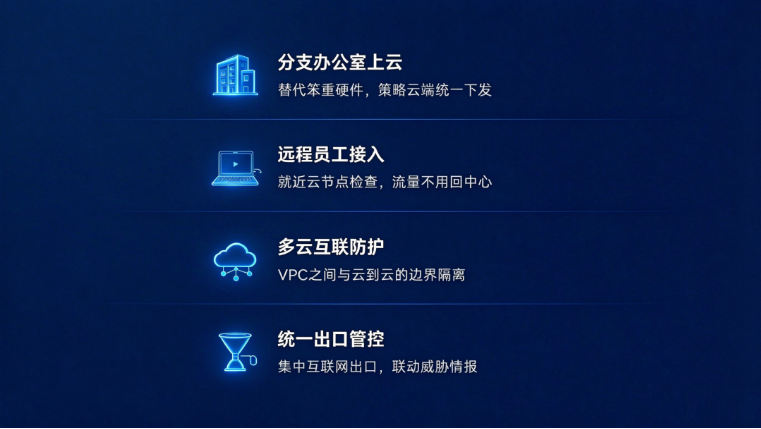
远程员工接入:
就近云节点检查,流量不用回中心,延迟更低。
多云互联防护:
VPC 之间、云到云之间的边界隔离与互访控制。
统一出口管控:
集中互联网出口,联动威胁情报,一处策略全局生效。
05 落地时注意什么?
先盘清分支数量、出口流量和现有策略 → 新分支优先云化,存量盒子分批替换,不必一次推倒重来 → 策略先观察后阻断,避免一刀切误杀正常业务 → 统一日志与身份认证打通,和组网策略对齐,形成闭环。
06 正在发生的趋势
从 "堆盒子" 走向 "云化边界":硬件采购周期长、扩容慢的痛点,被弹性云服务替代;分支和远程流量不再绕回总部,就近检查降低了延迟;FWaaS 正与 SD-WAN、零信任融合进 SASE,安全不再是独立摆在机房的盒子,而是跟着用户和位置走的云能力。
FWaaS 的价值,是把边界防护从 "买设备" 变成 "用服务",让分支和远程接入轻装上阵。
最后多说一句:如果你的多分支组网和边界防护还在靠一台台盒子拼,赛柏特的 OneWAN SASE 已将 FWaaS 纳入统一安全接入体系 —— 组网与边界防护,可以在同一套云架构里落地。
