



免费试用
- OneWAN SD-WAN
- OneWAN SASE
- AIDC数据中心
- 虚拟专用网络
- MSSP安全托管服务
- AI·算力·网络
- One2C多云管理
- 边缘计算
- 互联网接入
- 一体化安全办公
- 云连接


一封发错人的邮件、一次不经意的 U 盘拷贝、一次随手的上传网盘——这些再普通不过的动作,都可能让企业最值钱的数据悄悄“出走”。今天要认识的这款产品,专治这种“管不住”。
DLP 全称 Data Loss Prevention,即数据防泄漏系统,是一类围绕“数据外发、数据使用、数据流转”进行识别、监控、审计和阻断的安全产品。
一句话理解:防火墙管“谁能进来”,DLP 管“数据能不能出去”。
它保护的既不是网络边界,也不是终端进程,而是数据本身。
风险场景 | 典型表现 |
|---|---|
员工误发 | 把含客户信息的 Excel 发错邮箱 |
内部泄密 | 离职员工批量拷贝图纸、源代码、合同 |
外设拷贝 | 通过 U 盘、移动硬盘带出敏感文件 |
网盘外传 | 上传公司文档到个人云盘 |
邮件外发 | 敏感附件发到外部邮箱 |
打印泄露 | 批量打印合同、报价单、客户名单 |
DLP 的核心价值就一句话:让企业知道敏感数据在哪里、谁在用、怎么流动、有没有违规外发。
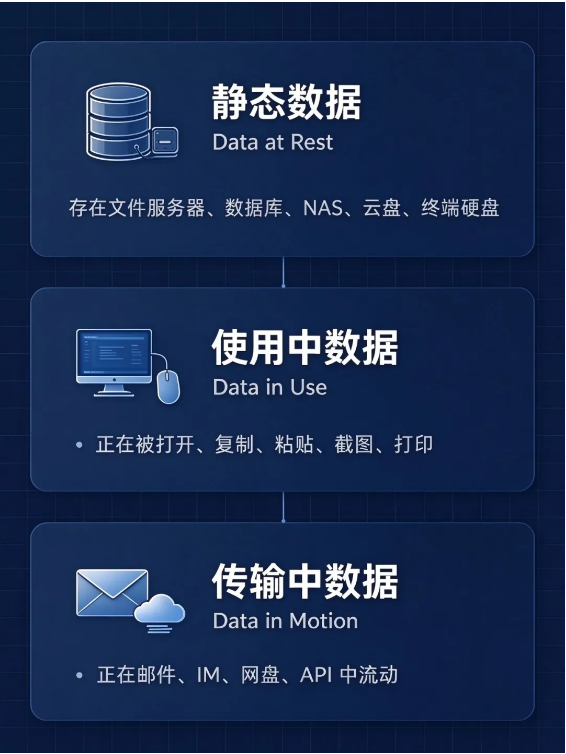
静态数据(Data at Rest):存在文件服务器、数据库、NAS、云盘里的数据
使用中数据(Data in Use):正在被打开、复制、粘贴、截图、打印的数据
传输中数据(Data in Motion):正在邮件、IM、网盘、API 中流动的数据、
04 怎么认出敏感数据?
识别方式 | 适合内容 |
|---|---|
关键字匹配 | “商业秘密”“投标报价”等敏感词 |
正则表达式 | 身份证号、手机号、银行卡号 |
数据指纹 | 客户表、订单表等结构化数据 |
文档指纹 | 合同、设计文档等非结构化文件 |
OCR 识别 | 扫描件、截图里的文字 |
机器学习 | 源代码、商业计划等复杂语义 |
水印溯源 | 隐形水印、打印水印,泄露后能追到人 |
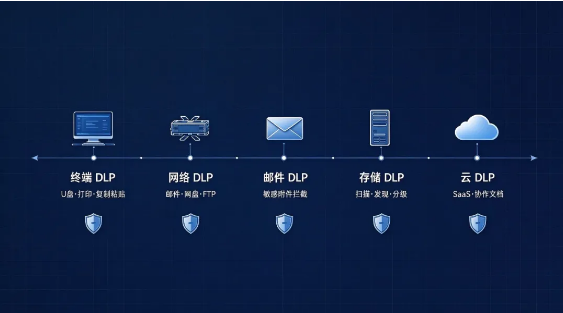
成熟的 DLP 方案通常组合部署,而不是一个单点部署包打天下:
终端 DLP:装在员工电脑上,管 U 盘、打印、复制粘贴、截图
网络 DLP:部署在网络出口,审计邮件、网盘、FTP 等外发流量
邮件 DLP:在邮件网关侧拦截敏感附件
存储 DLP:扫描文件服务器、NAS、数据库,先摸清敏感数据在哪
云 DLP:覆盖云盘、SaaS、协作文档等云端场景
数据梳理:先明确哪些是核心数据
分类分级:制定公开、内部、敏感、核心的判定规则
先审计后阻断:从观察数据流向开始,避免误拦业务
抓重点通道:优先管好邮件、U 盘、网盘、打印
持续调优:联动身份认证和审批流,配合员工提醒
误区一:DLP 就是“监控员工”。其实它的目标,是让数据在正确的人、正确的场景、正确的通道里安全流动。
误区二:上了 DLP 就一劳永逸。没有分类分级和持续运营,策略越堆越多,误报漏报也会跟着多起来。
数据防泄漏,防的不只是技术漏洞,更是人的不确定性。
最后多说一句:如果你所在的企业正在规划数据防泄漏建设,赛柏特的OneWAN SASE方案也融合了 DLP 能力,在统一办公接入的同时,对数据流转进行识别与防护——连接与防泄漏,本就可以是一件事。
